© Polarsteps
Dit is waarom Polarsteps vanaf nu verboden is op telefoons van Defensie
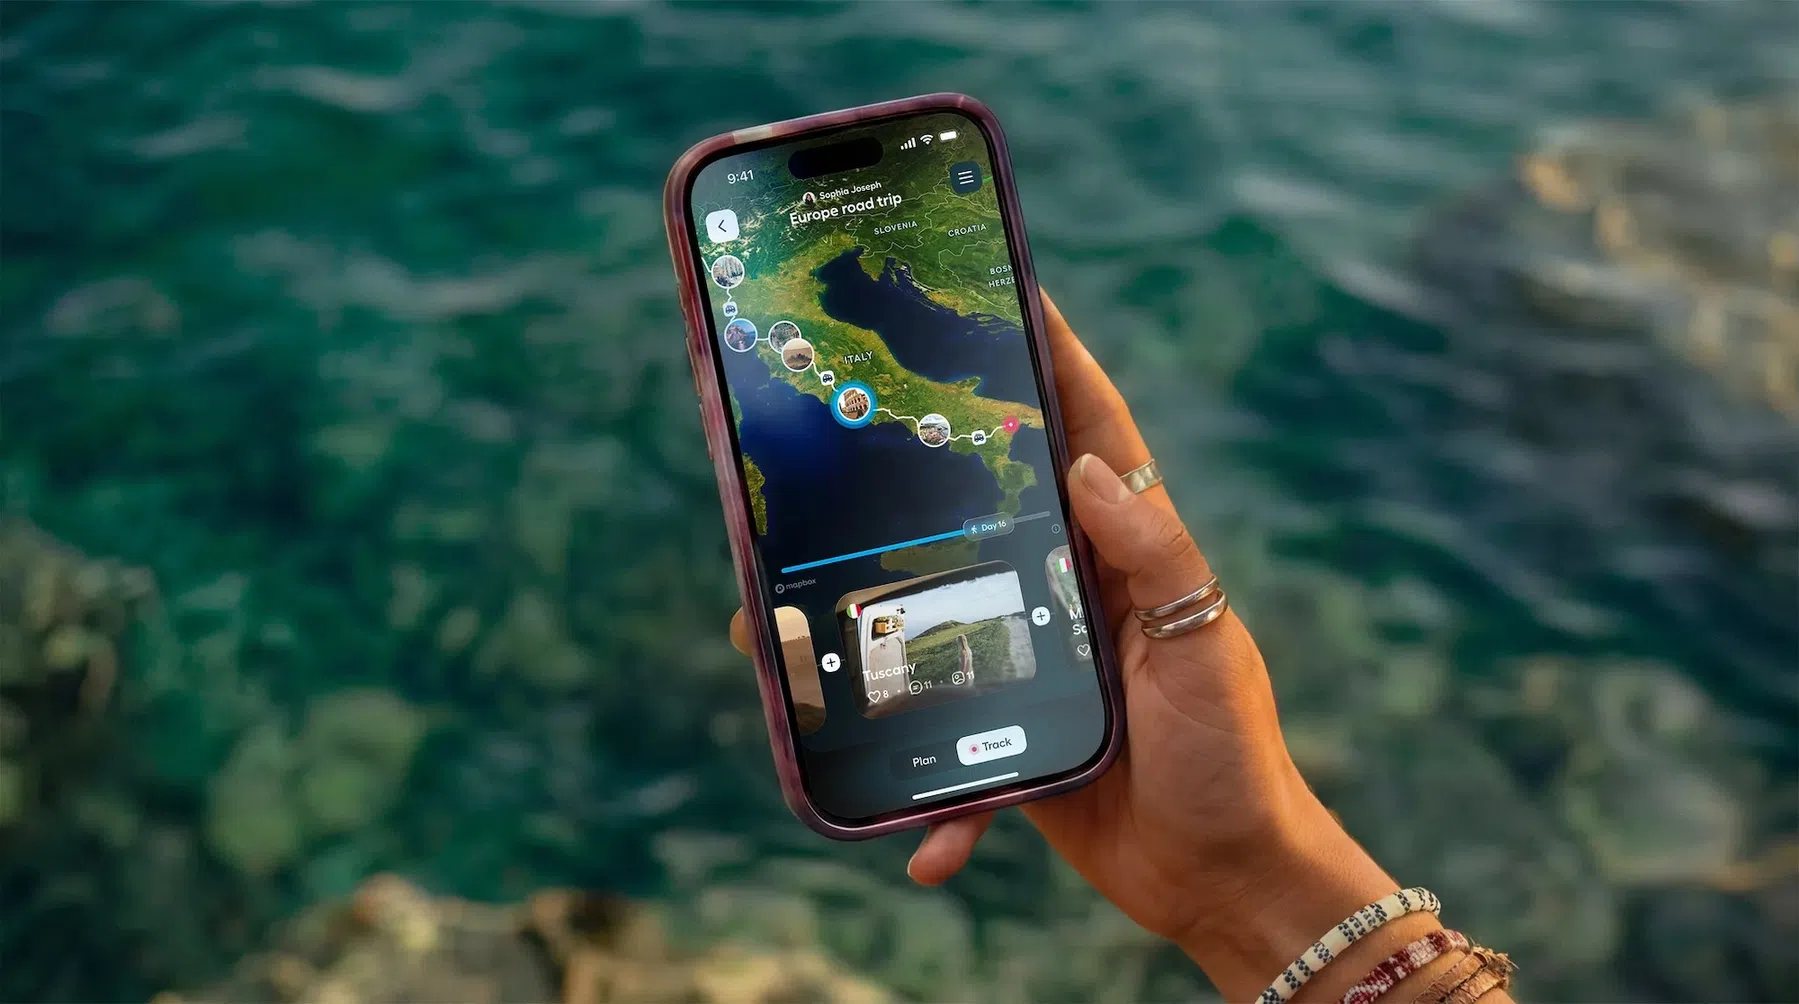
Een vakantietripje delen met vrienden en familie klinkt onschuldig. Voor militairen kan het echter een stuk minder verstandig zijn. Defensie heeft de populaire Nederlandse reisapp Polarsteps daarom verboden op diensttelefoons. De aanleiding is onderzoek van Follow the Money (FTM), waaruit bleek dat militairen via de app relatief eenvoudig te volgen waren.
Polarsteps staat inmiddels op de zwarte lijst van Defensie. Daarop staan apps die niet op apparaten van het ministerie mogen worden gebruikt.
Militairen waren te volgen
FTM ontdekte dat via de API van Polarsteps gegevens van miljoenen gebruikers konden worden opgevraagd. Daardoor waren tientallen militairen te volgen, zowel in Nederland als tijdens oefeningen in het buitenland. In sommige gevallen was vrij eenvoudig te achterhalen waar iemand woonde, werkte en wanneer die persoon op een bepaalde locatie aanwezig was.
Polarsteps benadrukt dat er geen sprake was van een klassiek datalek. De informatie die FTM kon bekijken, bestond volgens het bedrijf uit openbare reisgegevens. Kortom, het was de onvoorzichtigheid van de Defensie-medewerkers zelf. Ze gaven toestemming aan de app om gegevens te delen.
Dat gezegd hebbende. Er zat wel een noemenswaardige fout in de privacy-instellingen. Wanneer een gebruiker een reis eerst openbaar had gemaakt en die later instelde op ‘Alleen volgers’, bleken oude links naar de reisgegevens nog te werken. De gegevens waren daarmee dus niet volledig afgeschermd.
Polarsteps zegt het probleem inmiddels te hebben opgelost. Volgens het bedrijf zijn er bovendien geen aanwijzingen dat de kwetsbaarheid door anderen is misbruikt.
Polarsteps niet de eerste
Voor Defensie is het overigens geen nieuwe les dat ogenschijnlijk onschuldige apps veiligheidsrisico’s kunnen opleveren. In 2018 verbood het ministerie al het gebruik van verschillende sport- en fitnessapps, nadat onder meer via Strava bewegingen van militairen konden worden gevolgd.
Het kan ook een wake up-call voor jezelf zijn om na te gaan welke apps je op je smartphone hebt staan. Misschien deel je onbewust wel je publiekelijke locatie nadat je toestemming hebt gegeven aan een dergelijke app.