©Unsplash
Vreemdelingen hebben de persoonsgegevens van Bijenkorf-klanten ingezien
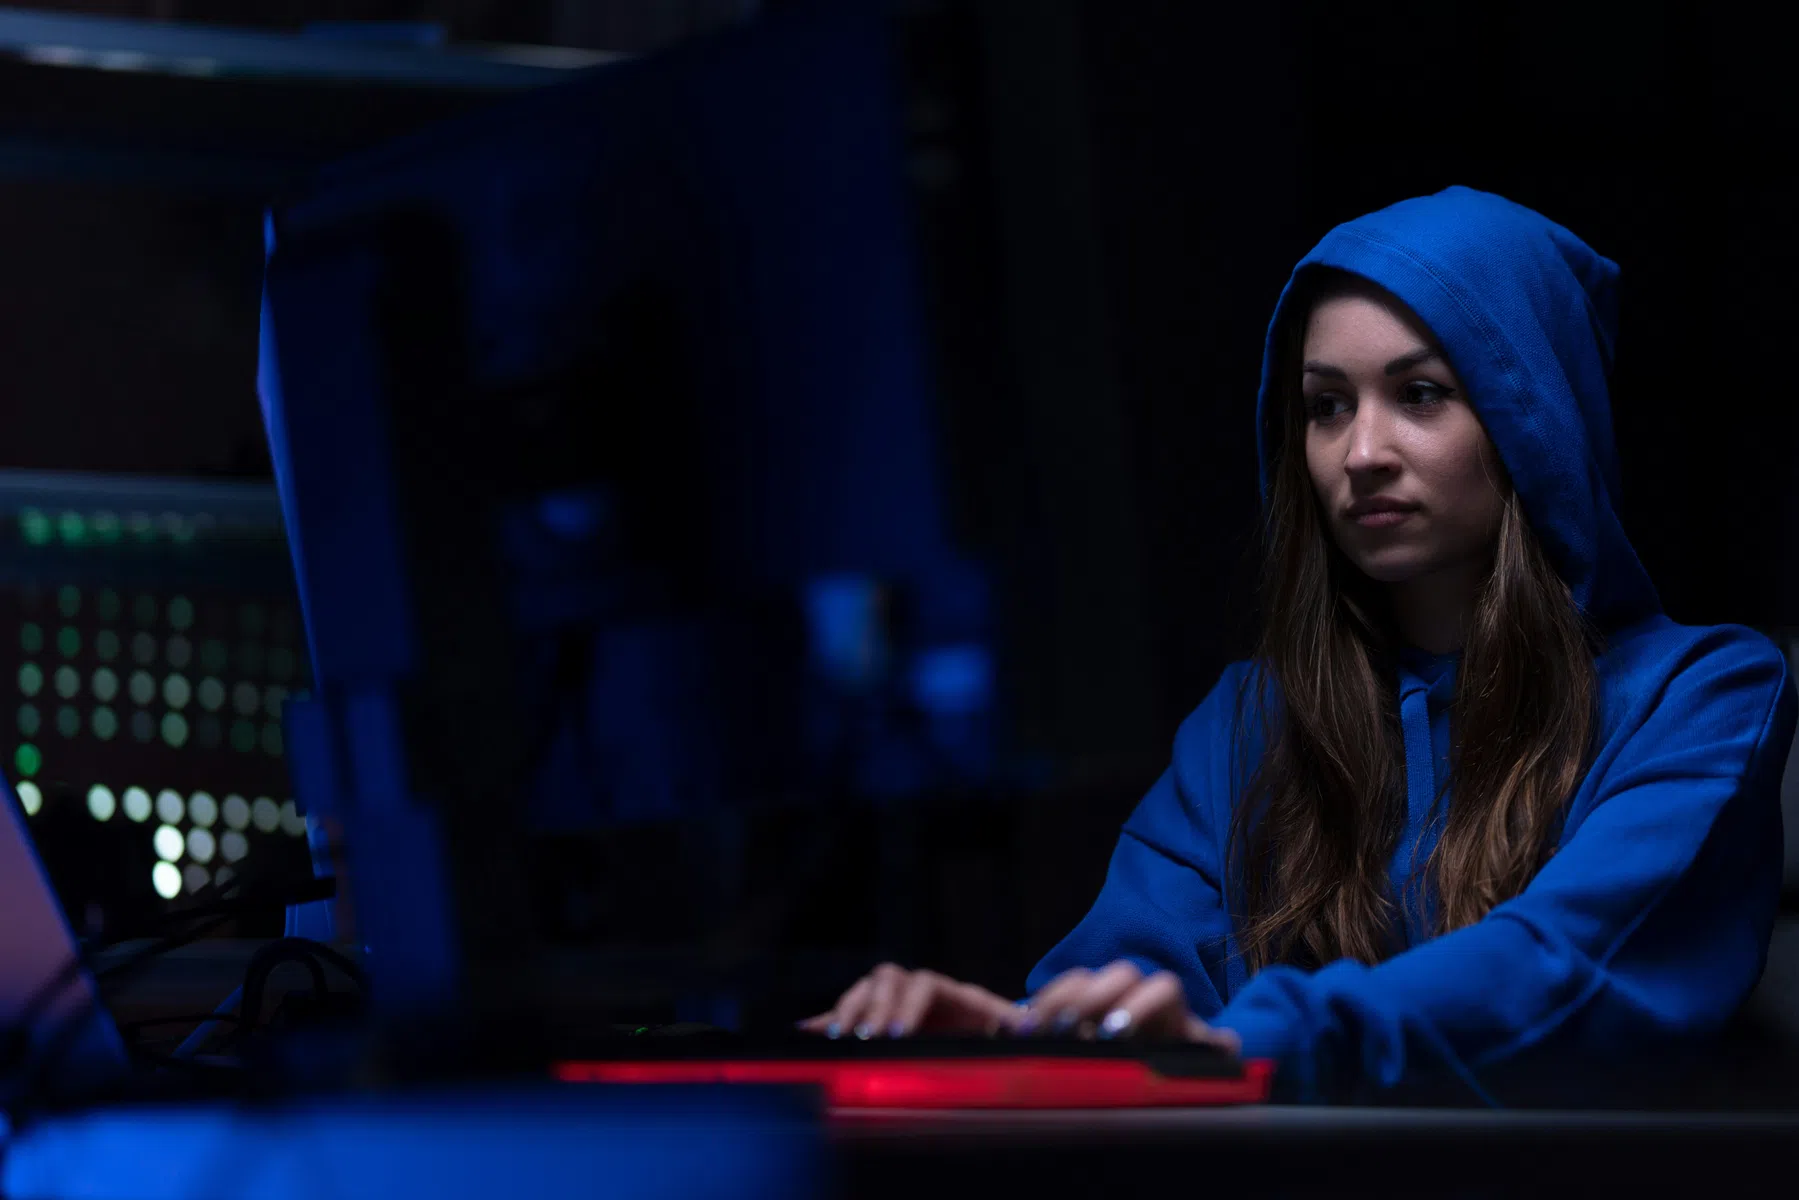
De Bijenkorf heeft klanten een update gegeven over het hack dat heeft plaatsgevonden bij zijn logistiek partner. Het blijkt dat hackers wel degelijk de gegevens van klanten hebben ingezien. Het gaat niet om financiële informatie, maar wel om namen en adresgegevens, net als mailadressen en telefoonnummers.
De Bijenkorf schrijft in zijn mail naar klanten: “Op basis van de bevindingen van CEVA kunnen we nu bevestigen dat het systeem bij CEVA waarin de persoonsgegevens van onze klanten zijn opgeslagen, is ingezien door onbevoegden. Dat betekent dat onze klanten ervan uit moeten gaan dat hun persoonsgegevens bij het incident betrokken zijn.”
CEVA
Het laat weten dat er naast de contactgegevens informatie over online bestellingen is ingezien. Denk daarbij aan producten, prijzen, kortingen, bezorginformatie en welk betaalmiddel is gebruikt. CEVA heeft deze gegevens niet, maar onbekenden hebben ze dus waarschijnlijk wel ingezien. De waarschuwing die De Bijenkorf dan ook afgeeft is om extra alert te zijn op phishing mails.
CEVA heeft beloofd maatregelen te hebben genomen en zegt dat het incident nu beëindigd is. Zeker nu het onderzoek ook is afgelopen lijkt de kous hiermee af te zijn. Al is het nog afwachten hoe de partners van CEVA met dit tweede lek in een relatief korte tijd om zullen gaan. Naast De Bijenkorf is bijvoorbeeld Bol.com een van de bedrijven die samenwerkt met CEVA.
Nepmails
Let vooral op op nepmails waarin bijvoorbeeld je ordernummer en bepaalde producten voorbijkomen: cybercriminelen weten nu immers ook wat je hebt gekocht, dus als je een mail zogenaamd van De Bijenkorf krijgt over je bestelling, dan zou dat heel goed phishing kunnen zijn. Zeker als er ook nog haast bij is, zoals dat je bezorging mislukt zou zijn of je betaling niet is doorgekomen.